密碼產生器的核心競爭力在於隨機性品質,也就是產出的密碼必須不可預測且無規律,才能有效防止暴力破解與其他資安攻擊。要判斷一款密碼產生器的隨機性好壞,不能只看字元集或介面設計,而是必須透過系統化的統計測試與亂數源評估,這篇文章將帶你了解實務上怎麼做,對技術人員尤其重要。
密碼產生器隨機性品質測試的核心標準與步驟是什麼?
隨機性品質的關鍵在於亂數來源是否符合密碼學安全亂數產生器(Cryptographically Secure Pseudo-Random Number Generator,CSPRNG)標準,且輸出結果不可被預測。要檢驗這點,必須採用國際認可的統計測試套件,如美國國家標準暨技術研究院(NIST)發布的SP 800-22測試套件,或是Dieharder測試套件,這些都是專門用來檢查亂數序列中隨機分布、無偏差與無重複模式的工具。
測試時,必須蒐集大量的密碼產出樣本,通常至少數萬筆以上,避免因樣本數過少導致誤判。測試項目會包含字元分布比例、重複模式檢查、以及序列的相關性分析,確保密碼產生器無明顯規律或偏差。此外,不同密碼長度與字元組合(例如大小寫字母、數字、符號混合)都需要測試,驗證產生器在各種設定下的穩定性與一致性。
這樣的測試框架能夠客觀評估產生器是否真能產生高品質亂數,遠勝於僅看介面或功能介紹的表面資訊,且適用於各種實務情境中密碼強度的需求。
怎麼判斷亂數來源是否安全且可信?
亂數來源是隨機性品質的根本,安全的密碼產生器會明確標示其亂數來源是否為CSPRNG,例如Windows作業系統內建的CryptGenRandom API,或Linux系統的/dev/urandom裝置。這些來源都經過嚴格的設計來保證不可預測性和高度熵源。
優先選擇執行於本機可信環境的密碼產生器,避免依賴遠端伺服器或瀏覽器端提供的亂數API,因為後者可能受網路攻擊或瀏覽器實作差異影響,導致亂數可預測。此外,對亂數演算法的透明度與開放原始碼也是一大加分點,技術人員能審核熵源的品質與演算法,提升信任度。
要注意的是,僅看密碼長度或字元集多寡,只是密碼強度的表面指標,無法彌補亂數來源若本身品質低劣的根本問題。真正安全的密碼產生器,必須建立在良好且安全的亂數基礎上。
在實務上,很多技術人員會搭配密碼產生器 多組測試,透過多批次密碼產出來觀察亂數品質是否持續穩定。
測試結果如何確保重現性與可信度?
要確保隨機性測試結果的可信度,必須完整紀錄測試過程,包括輸入參數設定、測試環境(作業系統版本、硬體平台等)、樣本數量,以及統計分析結果。不僅方便回溯,也能讓後續審核或第三方驗證。
測試所用的腳本與數據最好能公開或提供給內部審核團隊,避免測試時參數被隨意調整,導致結果失真。測試結果也應與公開且權威的基準測試資料做比對,確認產生器的表現符合或優於標準要求。
另外,建議在不同時點與環境重複進行測試,檢查隨機性是否穩定,避免因硬體狀況或系統版本更新而造成品質波動。這對長期維護密碼產生器很重要。
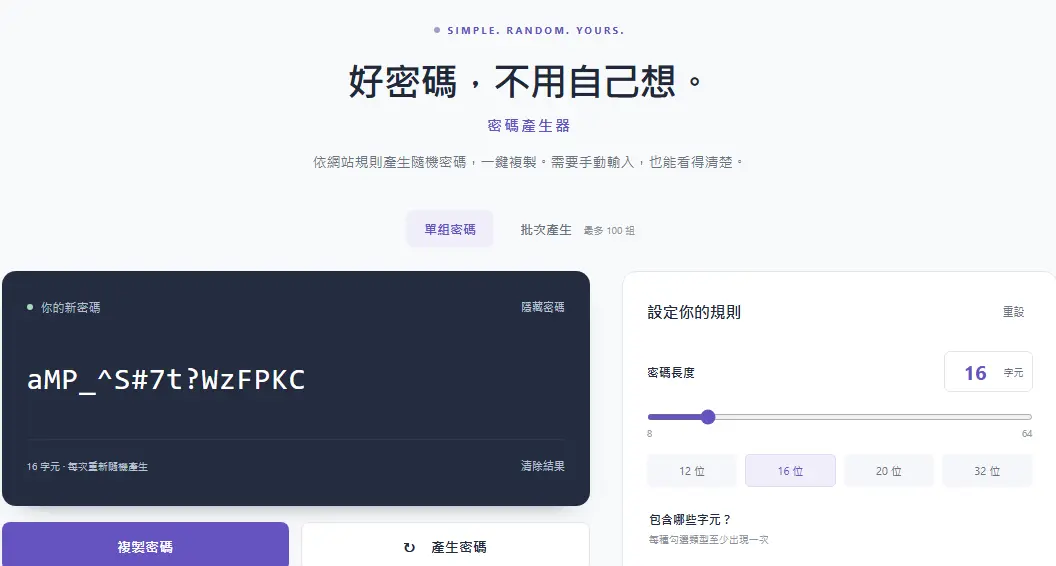
在實務上,經常會搭配密碼產生器chrome 或 隨機密碼產生器等工具,針對不同平台與實作進行對比檢驗。
這套隨機性測試方法適合誰?有什麼限制?
| 適合對象 |
不適合對象 |
主要限制與注意事項 |
| 資安工程師 |
一般使用者 |
需具備密碼學與統計基礎,技術門檻高 |
| 軟體測試人員 |
快速產出密碼的需求者 |
需大量樣本與長時間測試,過程較費時 |
| 技術主管 |
缺乏技術背景的管理者 |
測試只聚焦隨機性,不涵蓋密碼儲存、帳號安全管理等環節 |
這套測試方法主要適合資安工程師、軟體測試人員和技術主管,在選擇或自行開發密碼產生器時,用以進行技術驗證與風險控管。對於一般使用者若只想快速產出密碼,這套測試過程較繁複且不易執行,不建議自行嘗試。
此外,隨機性測試僅驗證密碼產生過程的亂數品質,無法涵蓋密碼之後的保存方式、使用環境或帳號管理安全等其他重要環節。因此在整體資安設計中,仍需配合其他安全措施。
總結
密碼產生器的隨機性品質是評估密碼強度的核心,必須透過符合密碼學標準的亂數源與完善的統計測試來檢驗。採用NIST SP 800-22、Dieharder等國際認可的測試套件,結合大量樣本輸出及多面向的隨機性分析,能有效避免僅憑介面或名稱判斷密碼產生器安全性的盲點。
確認亂數來源是否為CSPRNG、優先使用本機可信環境、並保持測試結果的可重現性與公開透明,是提升可信度的關鍵。此測試框架適合資安工程師與技術主管在技術驗證階段使用,但對於一般使用者則門檻較高。
若你想要深入了解或使用這樣的技術框架,可以參考亂數密碼產生器提供的更多資訊與工具,幫助你更客觀、技術化地評估密碼產生器的隨機性品質。




Share this page with your family and friends.